GRC-plattformen med metodiken inbyggd
I BeyondSight samlas arbetet med regelefterlevnad, risker och leverantörer på ett ställe, där allt hänger ihop. Metodiken leder er genom varje steg, AI-stödet hjälper till med grovjobbet och varje beslut finns kvar att visa upp.
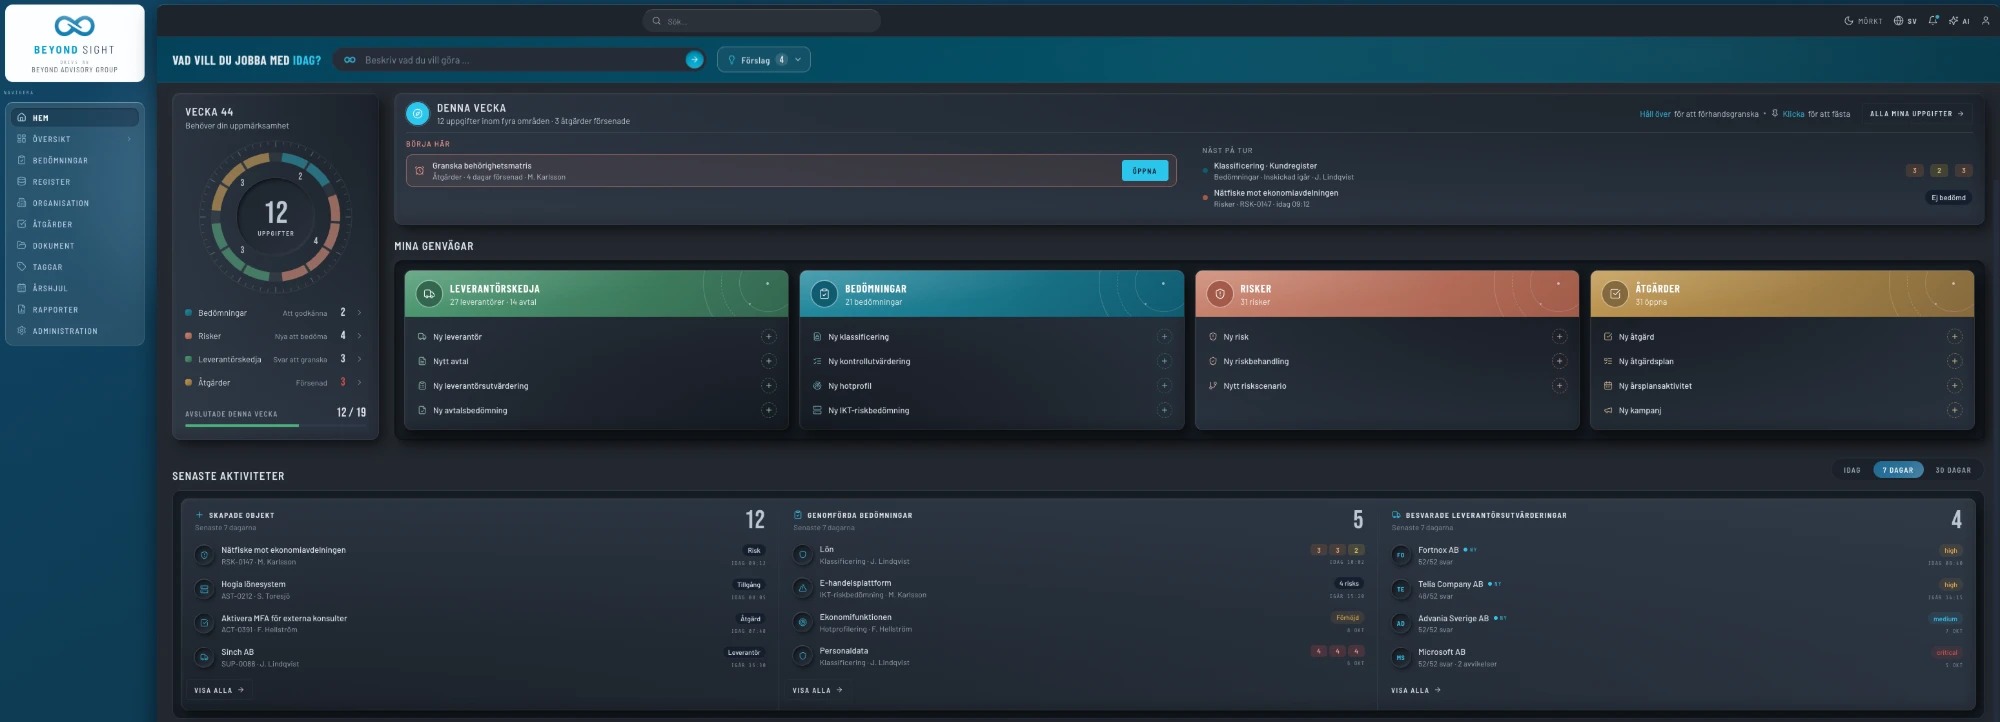
Ett arbetssätt, från start till uppföljning
BeyondSight tar er från att kartlägga vad ni har till att godkänna och följa upp, med samma steg varje gång. Arbetet blir förutsägbart för teamet och spårbart för den som granskar det i efterhand.
Klassa
Inventera informationstillgångar och system och klassa dem efter konfidentialitet, riktighet och tillgänglighet. Allt annat utgår från det.
Kartlägg hoten
Ta reda på vilka hot som spelar roll för just er. Hotbilden styr vilka risker som bedöms först.
Bedöm
Gör strukturerade bedömningar av risker, leverantörer och avtal, kopplade till klassningen och hotbilden.
Hantera
Samla riskerna i ett register med ägare, åtgärder och datum för nästa genomgång, och planera årets arbete.
Följ upp
Håll koll på åtgärder och genomgångar, och ge ledningen en tydlig bild med underlaget bakom.
Ett register där allt är kopplat
Allt finns i ett register, där risker, kontroller, leverantörer och system kopplas till varandra.
Regelefterlevnad
Regelverk, krav, kontroller och avgränsningar, kopplade mellan regelverken.
Leverantörer och avtal
Register efter kritikalitet med kritiska IKT-leverantörer markerade, frågeformulär via säker länk med regelbaserade utfall och återkommande avtalsgranskning.
Risker och hot
Hotbild, sårbarhetsbedömningar steg för steg och ett riskregister med ägare, restrisk och datum för nästa genomgång.
Information och system
Klassning och systemöversikt, med godkännande.
Uppföljning
Åtgärder, årsplan och en överblick över läget.
Fem steg. Varje gång.
Skapa, bedöm, granska, publicera och följ upp. Loggen uppdateras automatiskt vid godkännande.
AI som hjälper. Ni bestämmer.
Vi använder AI där det sparar arbete, inte där det skulle ta över ert omdöme. AI-stödet hjälper till med utkast, struktur och att hitta rätt, så att teamet kan lägga mer av tiden på besluten.
- Ger expertförslag att ta ställning till, förankrade i vår metodik, till exempel hot som kan vara relevanta för ett visst system.
- Hjälper till med utkast och sammanfattningar utifrån de egna uppgifterna i plattformen.
- Svarar på frågor om hur läget ser ut.
- Godkänner aldrig något åt er. Det gör människor, och det loggas.
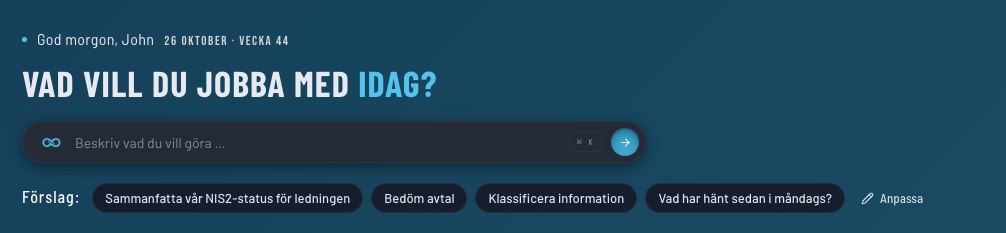
När någon frågar varför
Varje godkännande, avgränsning och ändring loggas, med vem och när. Bedömningar sparas som de såg ut när de godkändes, och risker har ägare och datum för nästa genomgång. När styrelsen, revisorn eller tillsynsmyndigheten frågar varför, finns svaret redan där.
Kom med en riktig fråga
Boka en demo och ta med något från ert eget compliancearbete. Vi visar hur BeyondSight hanterar det.